Das passende Training OpenBao Kubernetes Training (HashiCorp Vault) – Secrets zentral verwalten statt in YAML verstecken (2 Tage)
OpenBao oder HashiCorp Vault? Seit IBM zugekauft hat, ist die Antwort klarer
Ganz ehrlich: Die Feature-Vergleichstabellen zwischen OpenBao und Vault kannst du dir sparen. Beide sind Secrets-Manager - sie speichern und verteilen sicherheitskritische Daten wie API-Keys, Datenbank-Passwörter und Zertifikate zentral und sicher, statt sie verstreut in Kubernetes-Manifesten oder Umgebungsvariablen zu pflegen. Und beide können im Kern dasselbe - OpenBao ist ja der Fork der letzten offenen Vault-Version. Die eigentliche Frage ist eine andere.
Die Lizenzfrage, die 2023 begann
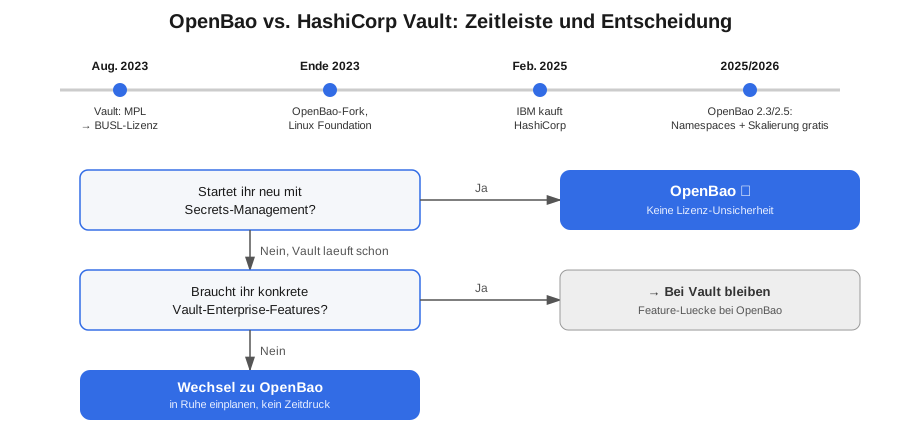
Seit August 2023 ist Vault nicht mehr komplett Open Source. HashiCorp hat auf die Business Source License umgestellt - freie Nutzung mit Einschränkungen, keine MPL mehr. Die Community-Antwort kam schnell: OpenBao, ein Fork der letzten MPL-Version, unter dem Dach der Linux Foundation.
Kein Nischenprojekt, kein Wochenend-Hobby. IBM-Ingenieure gehören zu den aktivsten Contributoren.
Und OpenBao bleibt nicht bei reiner Lizenz-Parität stehen. Namespaces - bei Vault ein Enterprise-only-Feature, also nur in der kostenpflichtigen Variante - gibt es bei OpenBao seit Version 2.3 komplett kostenlos. Seit Version 2.5 kommt horizontale Skalierung für Lesezugriffe dazu, ebenfalls vorher nur bei Vault Enterprise verfügbar. Funktionen, für die ihr bei Vault extra zahlen müsstet, landen bei OpenBao im offenen Kern - ein klarer Pluspunkt, der über die reine Lizenzfrage hinausgeht.
Und dann kaufte IBM HashiCorp
Im Februar 2025 wurde es nochmal interessanter: IBM übernahm HashiCorp komplett, für 6,4 Milliarden Dollar. Vault gehört jetzt zu einem Konzern-Portfolio, nicht mehr zu einem fokussierten Infrastruktur-Anbieter.
Der amüsante Teil: Dieselben IBM-Ingenieure, die an OpenBao mitbauen, gehören jetzt auch zum Vault-Mutterkonzern. IBM sitzt an beiden Tischen.
Für dich als Nutzer ändert das an der reinen Technik nichts. Aber es verschiebt das Risikobild - eine sicherheitskritische Komponente wie ein Secrets-Manager sollte nicht von den Prioritäten eines Konzern-Portfolios abhängen.
Meine klare Ansage
Startest du neu: OpenBao. Nicht weil Vault schlecht wäre, sondern weil sich bei einem Neustart keine Lizenz-Unsicherheit einkaufen lässt, die es nicht geben müsste.
Läuft Vault bei euch schon? Kein Grund zur Hektik. Ein Wechsel zu OpenBao ist kein akuter Handlungsdruck, sondern etwas, das ihr in Ruhe einplanen könnt. Nur wenn ihr wirklich auf konkrete Vault-Enterprise-Features angewiesen seid, die es bei OpenBao (noch) nicht gibt, bleibt Vault vorerst die richtige Wahl für euch.
Fazit
Die OpenBao-vs-Vault-Frage ist am Ende keine Technik-Frage. Es ist dieselbe Frage wie bei Istio vs. Linkerd: Wer steht hinter dem Tool, und was bedeutet das für eure Abhängigkeit? Bei Secrets-Management wiegt die Antwort besonders schwer - das ist die Komponente, die im Ernstfall alles andere schützt.
Mein OpenBao-Training zeigt dir die Integration in Kubernetes direkt am Live-Cluster - Vault Secrets Operator, External Secrets Operator, die ganze Praxis, ohne Lizenz-Kopfschmerzen im Nacken.